AFWall+ (Donate)

- 11.00 Recensioni
- 4,9
- Download
- 10.00K
- 4.1.0
- Versione
Screenshot
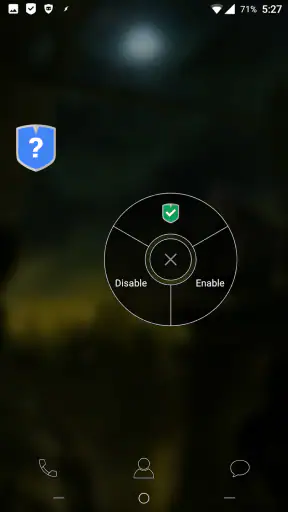
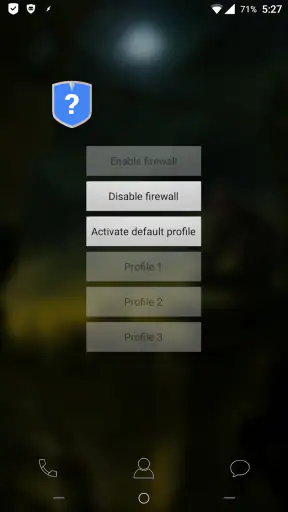
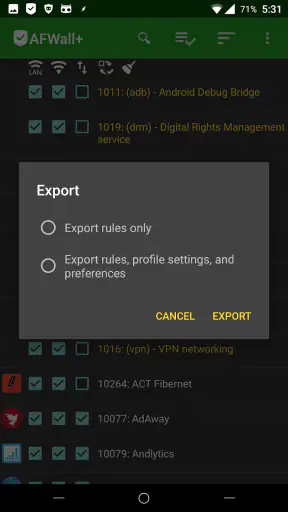
Scarica
Disponibile su Scarica dal Play Store Scarica da Scarica dall'Apple Store Scarica l'APK Download dell'APKPro
- Blocca il traffico per singola app senza richiedere permessi di rete aggiuntivi.
- Supporta regole separate per Wi‑Fi
- dati mobili
- VPN e roaming.
- Consente di applicare profili diversi e importarli o esportarli facilmente.
- Interfaccia essenziale
- con impostazioni rapide per utenti esperti.
- Non include pubblicità né servizi di tracciamento proprietari.
Contro
- Richiede un dispositivo con root e un firewall compatibile.
- Una configurazione errata può impedire notifiche
- sincronizzazioni o aggiornamenti.
- Non è adatto a chi cerca un firewall pronto all’uso senza impostazioni tecniche.
- Alcune funzioni dipendono dal supporto del kernel e dalla versione Android.
- Dopo aggiornamenti di sistema o root potrebbe essere necessario ricreare le regole.
Recensione di AFWall+ (Donate) Appxis
Il problema che AFWall+ (Donate) prova a risolvere è molto concreto: su Android, capire quali applicazioni possono comunicare attraverso la rete diventa rapidamente scomodo. Se voglio lasciare online un’app di messaggistica ma impedire a un vecchio gioco di collegarsi, oppure usare una connessione Wi-Fi senza concedere libero accesso a tutto il telefono, le impostazioni standard spesso non mi danno un controllo abbastanza preciso. Questa applicazione nasce proprio per trasformare quel controllo in una scelta più ordinata.
Non la considero un semplice interruttore “internet sì o no”. È un front-end per il firewall iptables e, soprattutto, è pensata per dispositivi con accesso root. Questo dettaglio cambia completamente il pubblico: per chi ha già un telefono modificato e vuole gestire il traffico delle singole app, può diventare uno strumento quotidiano molto utile; per chi usa Android nella configurazione originale, invece, non è una soluzione da installare alla leggera.
La versione Donate costa 9,99 € e appartiene alla categoria degli strumenti. È sviluppata da portgenix, ha una valutazione media di 4,9 su Google Play e ha superato i 10 mila installazioni. Questi numeri mi fanno pensare a un’app destinata a una comunità precisa, non a un prodotto generalista per tutti. Il suo valore non sta nell’aspetto spettacolare, ma nel tempo che può farmi risparmiare quando voglio applicare una regola di rete senza inseguire impostazioni sparse.
Come si affronta il primo utilizzo senza bloccare il telefono
La prima cosa da chiarire è il requisito root. AFWall+ non è un firewall “magico” che aggira i limiti del sistema: lavora a un livello che richiede privilegi elevati. Se il dispositivo non è rootato, oppure se la gestione dei privilegi non è configurata correttamente, l’esperienza può fermarsi prima ancora di diventare utile. Per questo io la prenderei in considerazione solo dopo aver verificato che il mio ambiente Android supporti davvero questo tipo di controllo.
Una volta aperta, la logica da seguire è più importante dei singoli pulsanti: prima si decide la politica generale, poi si selezionano le app che devono avere accesso. Il mio consiglio è iniziare con poche modifiche, annotando mentalmente quali servizi devono continuare a funzionare. Bloccare tutto in una volta può sembrare il modo più sicuro, ma rende difficile capire perché una notifica, una sincronizzazione o un aggiornamento non arrivino più.
Il primo test dovrebbe coinvolgere un’app non essenziale, ad esempio un gioco che non uso per comunicare o un’app che apro raramente. Applico la regola, verifico il comportamento e solo dopo passo a componenti più delicati. Questo approccio riduce il rischio di confondere un problema di rete con un errore dell’applicazione. È anche il modo migliore per capire il rapporto tra le regole e le diverse connessioni disponibili sul telefono.
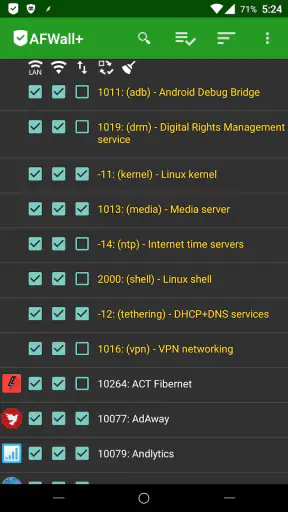
Un aspetto che considero importante è la distinzione tra Wi-Fi e rete mobile. In uno scenario reale potrei voler consentire a un’app di funzionare quando sono collegato alla rete di casa, ma impedirle di consumare dati quando sono fuori. La possibilità di ragionare per tipo di connessione è molto più utile di una semplice lista globale, perché permette di adattare il comportamento al contesto. Prima di confermare una configurazione, controllerei sempre che la regola scelta corrisponda proprio allo scenario desiderato.
Il secondo consiglio pratico riguarda le app di sistema. Non le tratterei tutte allo stesso modo delle applicazioni installate dall’utente. Alcuni componenti possono sembrare irrilevanti, ma intervenire su di essi può avere effetti indiretti su sincronizzazione, notifiche o funzioni che Android considera essenziali. Una configurazione prudente parte dalle app riconoscibili e lascia per ultime quelle il cui ruolo non è immediatamente evidente.
Un controllo più utile quando le regole diventano numerose
Con poche applicazioni, una lista di permessi è facile da leggere. Con molte app, invece, il rischio è dimenticare perché una regola è stata impostata. Io terrei una piccola logica personale: bloccare ciò che non deve mai collegarsi, consentire ciò che deve funzionare sempre e usare le eccezioni soltanto quando hanno un motivo preciso. In questo modo, se qualcosa smette di funzionare, la ricerca del problema parte da un insieme ristretto di decisioni.
Il vantaggio meno evidente di un firewall locale è proprio questo: non devo ricordarmi di aprire manualmente una schermata ogni volta che voglio limitare un’app. Una volta definita la politica, il controllo resta applicato finché non decido di modificarlo. Il risparmio di tempo non arriva da una procedura più veloce per una singola modifica, ma dal fatto che non devo ripetere continuamente la stessa scelta.
Per chi cambia spesso configurazione, è utile procedere per profili mentali distinti: una configurazione per l’uso normale, una più restrittiva quando si viaggia e una temporanea per diagnosticare un’app. Non presenterei questa pratica come una funzione automatica garantita dall’app; è piuttosto un metodo ordinato per non trasformare il firewall in una raccolta confusa di eccezioni. La cosa importante è sapere sempre quale comportamento sto cercando di ottenere.
Un’altra attenzione riguarda il riavvio. Dopo una modifica importante o un riavvio del dispositivo, controllerei che le regole siano effettivamente attive prima di affidarmi a esse. Un firewall è utile solo se il risultato corrisponde alla configurazione che vedo. Questa verifica iniziale richiede poco tempo e può evitare di credere di avere un’app isolata dalla rete quando, per un problema di configurazione, non lo è.
Scenari quotidiani in cui il controllo fa davvero la differenza
Immagino una giornata normale: sono fuori casa, ho un piano dati limitato e apro soltanto le applicazioni necessarie. Un gioco installato da tempo non dovrebbe sincronizzare contenuti in background, mentre messaggi e mappe devono continuare a funzionare. Con le impostazioni di sistema posso intervenire sui dati in background in alcuni casi, ma AFWall+ offre una logica più mirata per decidere quali app possono comunicare. La differenza si sente soprattutto quando voglio applicare una regola coerente senza controllare ogni singola app una per una.
Un altro caso riguarda la privacy pratica, senza promesse esagerate. Se non voglio che un’app di fotoritocco o una calcolatrice comunichi con internet mentre la uso offline, posso impedirne il traffico. Questo non dimostra automaticamente che l’app sia sicura o rispettosa dei dati, ma riduce una parte del comportamento di rete che posso controllare direttamente. Per me è una distinzione importante: il firewall non sostituisce la valutazione delle autorizzazioni, ma aggiunge un livello concreto di gestione.
Può essere utile anche durante la risoluzione dei problemi. Se un’app consuma batteria o mostra contenuti online quando non me lo aspetto, posso limitarne temporaneamente l’accesso e osservare se il comportamento cambia. In questo modo il firewall diventa uno strumento diagnostico, non soltanto una barriera. La procedura è più affidabile se modifico una sola app alla volta e verifico l’effetto prima di intervenire altrove.
Per chi usa un dispositivo rootato come telefono secondario, AFWall+ può aiutare a mantenere una configurazione essenziale. Potrei lasciare online soltanto comunicazione, autenticazione e servizi indispensabili, bloccando il resto. È una scelta adatta a chi vuole ridurre il rumore digitale, ma richiede disciplina: ogni blocco può avere conseguenze che diventano visibili soltanto quando una funzione viene utilizzata.
La gestione per rete può essere interessante anche in viaggio. Su una rete Wi-Fi pubblica, potrei adottare una configurazione più severa e consentire il collegamento soltanto alle app che mi servono davvero. Non la considererei una protezione completa contro i rischi delle reti pubbliche, né un sostituto della prudenza, ma è un modo ragionevole per ridurre il numero di applicazioni che comunicano mentre sono connesso a un ambiente che non controllo.
Quando il blocco totale è una cattiva idea
La tentazione di negare l’accesso a quasi tutto è forte, soprattutto dopo aver installato un firewall. Io eviterei questa impostazione come punto di partenza. Le app moderne spesso dipendono da servizi condivisi, notifiche push, controlli di licenza o sincronizzazioni che non sono evidenti dalla loro schermata principale. Se blocco troppo, potrei ottenere un telefono apparentemente più silenzioso ma meno affidabile.
Un metodo migliore è partire da un obiettivo preciso: risparmiare dati per un’app, impedirle di collegarsi quando non la uso oppure isolare un programma durante un test. Ogni regola dovrebbe avere una ragione che riesco a ricordare. Se non so perché ho bloccato un componente, quella regola rischia di diventare un ostacolo quando il sistema cambia comportamento.
Chi usa applicazioni bancarie, autenticazione a due fattori o strumenti di lavoro dovrebbe fare prove graduali. Non basta vedere che l’app si apre: bisogna verificare accesso, notifiche e operazioni principali. In questi casi AFWall+ può essere utile, ma non deve diventare un esperimento fatto nel momento in cui serve urgentemente un servizio.
Dove riduce la frizione rispetto alle alternative comuni
Le alternative più comuni sono le impostazioni di risparmio dati, i controlli sulle autorizzazioni e, in alcuni telefoni, le funzioni proprietarie di gestione della rete. Sono più semplici da usare e spesso non richiedono root, quindi sono una scelta migliore per la maggior parte degli utenti. Il loro limite è che non sempre offrono lo stesso livello di controllo granulare o la stessa chiarezza quando voglio decidere il comportamento di molte applicazioni.
Una VPN locale con filtro può essere più accessibile su un dispositivo non rootato e può offrire strumenti di analisi interessanti. Tuttavia, segue un modello diverso: il traffico passa attraverso un servizio VPN locale, mentre AFWall+ lavora direttamente con il firewall iptables del sistema. Per chi ha già root e vuole una gestione più vicina alle regole di rete del dispositivo, questa differenza può essere decisiva. Per chi cerca soltanto un blocco rapido, la VPN locale può risultare meno impegnativa da configurare.
Il punto di forza di AFWall+ è quindi la combinazione tra controllo per app e possibilità di ragionare sul tipo di connessione. Il punto debole è la curva di responsabilità: l’app mi dà più potere, ma non prende tutte le decisioni al posto mio. Devo capire cosa sto bloccando, ricordare le eccezioni e controllare il risultato. Questa non è una mancanza accidentale; è il prezzo di una gestione più precisa.
La presenza di una versione Donate a pagamento la rende una scelta per chi attribuisce valore a questo controllo e vuole sostenere lo sviluppo, non per chi cerca il modo più economico di limitare i dati. Prima di pagare, valuterei se ho davvero un dispositivo rootato e un’esigenza concreta. Se uso soltanto un telefono standard e voglio impedire a qualche app di funzionare in background, gli strumenti già presenti nel sistema possono essere sufficienti e più immediati.
Compatibilità, manutenzione e aspettative realistiche
La versione corrente è la 4.1.0 e il requisito minimo indicato è Android 6.0. Questo la rende interessante per chi mantiene dispositivi non recentissimi, ma la compatibilità pratica non dipende soltanto dalla versione Android. Root, gestione dei privilegi e comportamento del firmware possono influire sull’esperienza. Io controllerei sempre il funzionamento su una singola app prima di costruire una politica complessa.
Il fatto che l’app esista dal 6 dicembre 2012 suggerisce una storia lunga nel settore, ma non lo userei come motivo sufficiente per installarla. La domanda giusta è se il mio caso d’uso richiede davvero un controllo firewall a livello root. Se la risposta è sì, la maturità del progetto può essere rassicurante; se la risposta è no, la sua natura tecnica rischia di aggiungere più lavoro che vantaggi.
Il limite principale che ho percepito è la possibilità di creare una configurazione difficile da mantenere. Ogni nuova app installata introduce una decisione, e ogni aggiornamento del sistema può cambiare il modo in cui certe funzioni comunicano. AFWall+ riduce la ripetizione delle operazioni, ma non elimina la necessità di controllare periodicamente che le regole siano ancora sensate.
Non la consiglierei a chi vuole un’app “installa e dimentica”, a chi non sa cosa comporti il root o a chi non può permettersi problemi con notifiche e sincronizzazioni. La consiglierei invece a utenti Android esperti, amministratori dei propri dispositivi e persone che hanno un obiettivo chiaro: limitare il traffico di determinate app, separare il comportamento tra Wi-Fi e rete mobile o fare diagnosi senza affidarsi soltanto a impostazioni generiche.
Il mio giudizio finale su AFWall+ (Donate)
Per me, AFWall+ ha senso quando il problema ricorrente è il controllo, non la semplice curiosità. Se ogni settimana devo cercare un modo per impedire a un’app di collegarsi, ridurre il consumo di dati o capire quale programma sta comunicando, una politica firewall ben organizzata può far risparmiare tempo e rendere il telefono più prevedibile. Il risultato migliore arriva dopo una configurazione prudente, non dopo aver bloccato tutto indiscriminatamente.
La valutazione media di 4,9 e la presenza di oltre 710 valutazioni mostrano che il prodotto è apprezzato dal suo pubblico, ma io leggerei questi segnali nel modo corretto: non è una raccomandazione universale, è un’indicazione che lo strumento soddisfa bene chi cerca proprio questo tipo di controllo. Il suo pubblico è ristretto, tecnico e disposto ad accettare qualche passaggio manuale.
Con classificazione PEGI 3, l’app è adatta anche dal punto di vista dell’età indicata, ma il vero filtro non è anagrafico: è la competenza necessaria per usare il root e gestire le conseguenze delle regole. Se ho già esperienza con Android modificato, la considero una soluzione concreta e più profonda dei controlli di rete standard. Se invece voglio soltanto bloccare i dati in background di due applicazioni, sceglierei prima una funzione integrata o un’alternativa meno invasiva.
Il mio verdetto è positivo, con una condizione molto chiara: AFWall+ vale il suo prezzo quando il controllo granulare della rete è un’esigenza reale e quotidiana. Non elimina ogni problema di privacy, non sostituisce la prudenza e non rende innocua una configurazione sbagliata. Però, usata con metodo, toglie una frizione concreta: permette di decidere una volta come devono comportarsi le app e di non ripetere la stessa gestione ogni volta che cambio rete o mi accorgo di un consumo inatteso.
FAQ
Che cos’è AFWall+ (Donate) e a cosa serve?
AFWall+ (Donate) è la versione a pagamento dell’applicazione open source AFWall+, un firewall per dispositivi Android basato sulle funzionalità di iptables o nftables. Permette di controllare quali applicazioni possono accedere a Internet tramite Wi‑Fi, rete mobile, VPN o altre interfacce. È pensata soprattutto per utenti esperti che desiderano ridurre il traffico indesiderato e migliorare il controllo sulla privacy.
AFWall+ (Donate) richiede il root del dispositivo?
Sì, per funzionare correttamente AFWall+ (Donate) richiede generalmente un dispositivo Android con accesso root. L’app deve infatti applicare regole firewall a livello di sistema, operazione non normalmente consentita su un telefono non modificato. Prima dell’installazione è quindi importante verificare la compatibilità con il metodo di root utilizzato, come Magisk, e sapere che lo sblocco del dispositivo può comportare rischi, limitazioni della garanzia o problemi con alcune applicazioni bancarie.
Quali autorizzazioni e tipi di connessione posso gestire con AFWall+?
AFWall+ (Donate) consente di decidere, applicazione per applicazione, quali connessioni autorizzare. A seconda della configurazione del dispositivo e della versione Android, è possibile gestire rete mobile, Wi‑Fi, VPN, roaming e altre interfacce disponibili. Le regole possono essere applicate in modo selettivo, così da bloccare l’accesso a Internet solo per determinate app, lasciando operative quelle necessarie, come messaggistica, navigazione o aggiornamenti di sistema.
La versione Donate offre funzioni aggiuntive rispetto alla versione gratuita?
La versione Donate è pensata principalmente per sostenere lo sviluppo del progetto e può includere funzioni supplementari o opzioni avanzate, a seconda della versione disponibile e dell’ambiente Android utilizzato. Il comportamento fondamentale del firewall rimane legato al progetto AFWall+. Prima di procedere al download conviene controllare la descrizione ufficiale e il registro delle modifiche, perché le funzioni possono cambiare nel tempo e alcune differenze dipendono da root, ROM personalizzata e strumenti installati.
AFWall+ (Donate) può causare problemi alla connessione o alle notifiche?
Sì, se le regole vengono configurate in modo troppo restrittivo, AFWall+ (Donate) può impedire alle applicazioni di collegarsi ai server necessari. Questo può tradursi in notifiche ritardate o assenti, sincronizzazione interrotta, mancato funzionamento dei servizi Google, problemi con VPN o impossibilità di aggiornare alcune app. È consigliabile creare un profilo iniziale prudente, applicare le modifiche gradualmente e mantenere autorizzati i componenti di sistema indispensabili, verificando ogni cambiamento dopo il riavvio.


